


JWF-SecureClient
Moderne Produktionsumgebungen erzeugen und verarbeiten neben Prüfergebnissen zunehmend sicherheitskritische Informationen wie kryptografische Schlüssel, Fahrzeug- und Komponentenidentitäten, Flash-Inhalte sowie Logistikregistrierungen. Gleichzeitig steigen durch regulatorische Vorgaben wie den EU Cyber Resilience Act (CRA) die Anforderungen an Datensicherheit, Rückverfolgbarkeit und Systemintegrität.
JW Froehlich Maschinenfabrik GmbH
Vertriebsteam Digitale Lösungen
sales@jwf.com
+49 711 79766-752
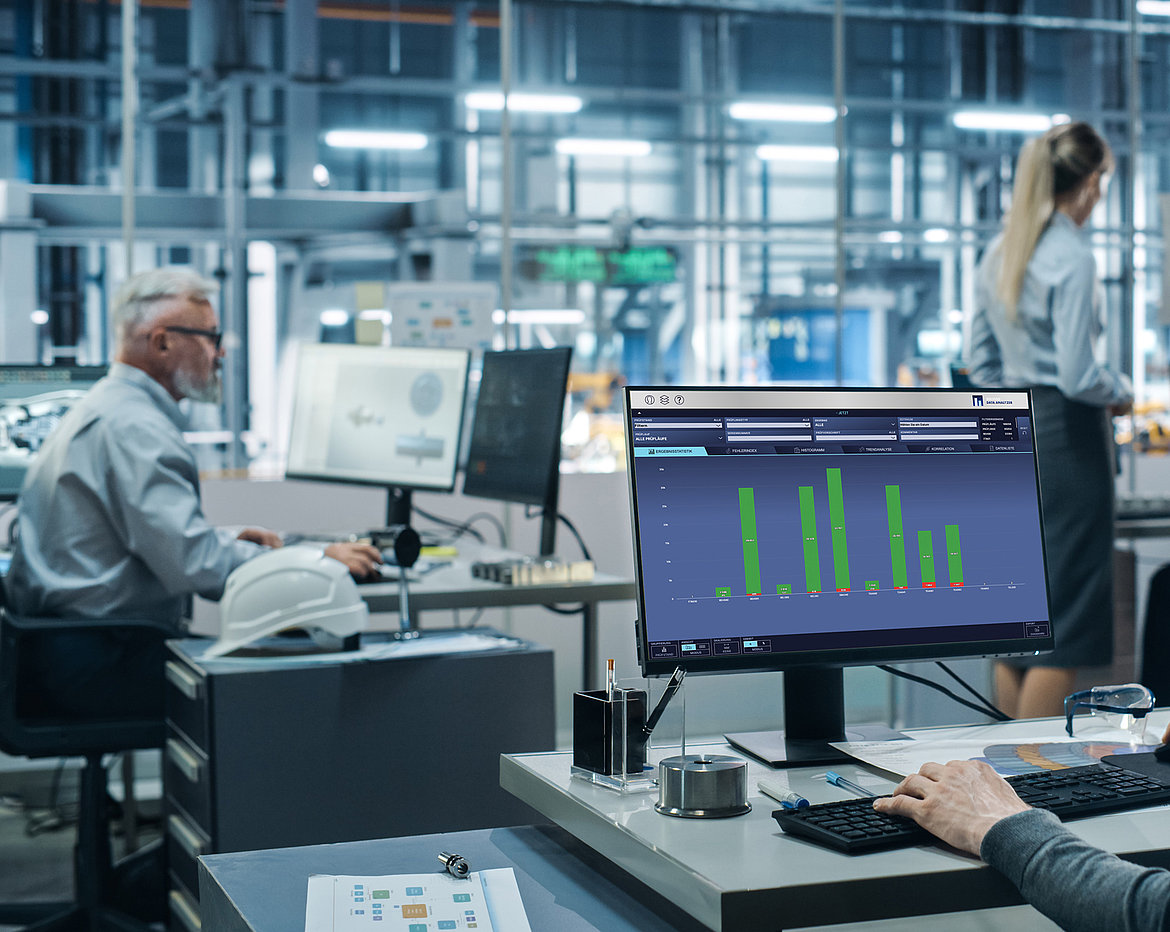
Der JWF-SecureClient bildet die zentrale Sicherheitsinstanz innerhalb der Produktions-IT und bündelt sicherheitskritische Funktionen in einer kontrollierten Systemarchitektur. Operationen wie Schlüsselgenerierung, Challenge-Response-Berechnungen und die Verschlüsselung von Flashdaten werden dabei ausschließlich im geschützten Serverkern ausgeführt.
Sicherheitsfunktionen
- Zentrale Schlüsselgenerierung und -verwaltung
- Geschützte Übertragung von Master-Keys auf die Messrechner
- Serverseitige Flashdaten-Verschlüsselung
- Sichere Logistik-Anbindung mit asymmetrisch verschlüsseltem Datenaustausch
- Prozessverriegelung bei fehlender Registrierung
Typische Risikoszenarien in Produktionslinien
- Dezentral betriebene Prüfstationen können zum Angriffspunkt werden und sicherheitskritische Prozesse kompromittieren.
- Unverschlüsselte oder unzureichend geschützte Flash-Inhalte bergen das Risiko gezielter Industriespionage.
- Kryptografische Schlüssel können bei fehlender zentraler Kontrolle oder unzureichendem Schutz abgegriffen oder missbräuchlich verwendet werden.
- Fehlende oder fehlerhafte Logistik-Registrierungen gefährden die Integrität des Produktionsablaufs.
- Unzureichende Dokumentation erschwert die Nachweisführung gegenüber Audit- und Aufsichtsstellen.
Der JWF-SecureClient reduziert diese Risiken durch eine klar definierte Trusted Security Zone und serverseitige Kontrolle sicherheitskritischer Prozesse.
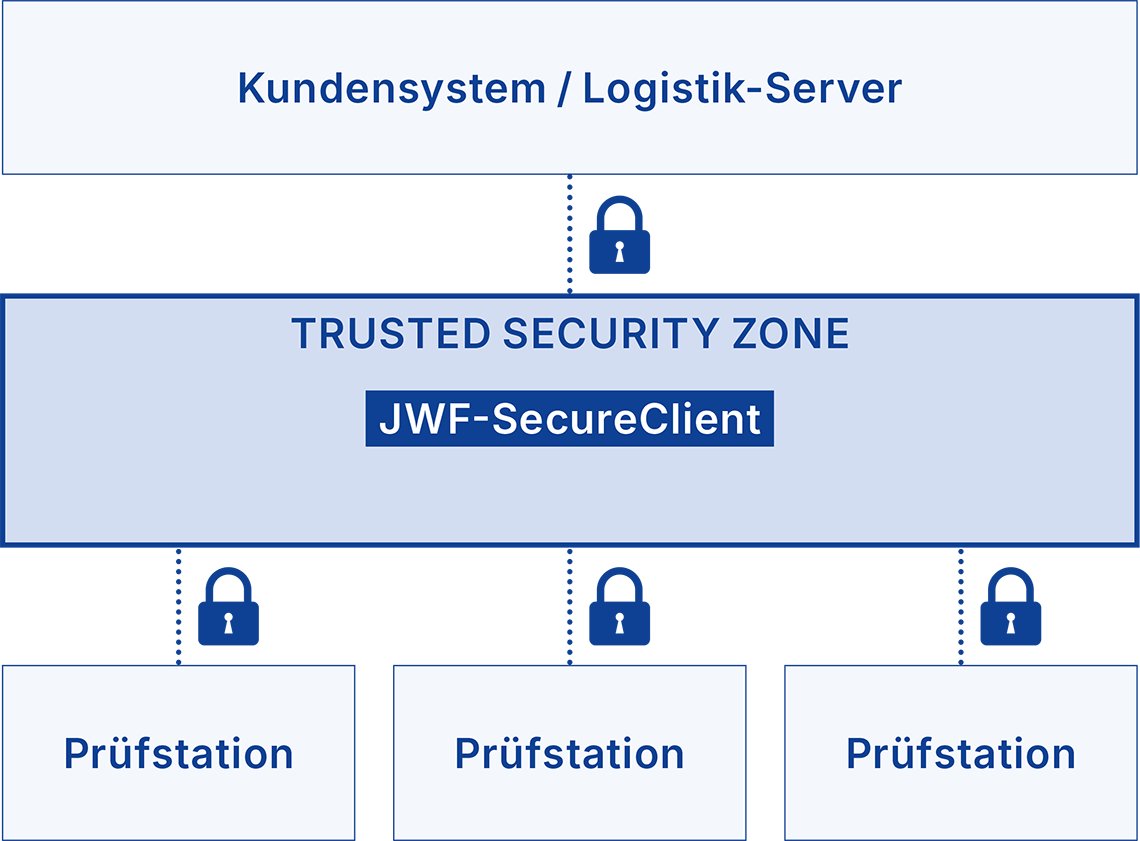
Technische Highlights
- Manipulationsgeschützte Schlüsselverwaltung
Sichere Durchführung des standardisierten AUTOSAR948-Prozesses für Secure Hardware Extensions (SHE) - Challenge-Response-Berechnung im Serverkern
Master-Schlüssel verbleiben geschützt im JWF SecureClient - Asymmetrisch gesicherte Logistik-Integration
beispielsweise über openPGP, ElGamal, SHA-512 - Prozessverriegelung
Ein Prüfling verlässt das Prüffeld erst nach validierter Rückmeldung des Kundensystems - Integration kundeneigener Software
Sicheres Handling sensibler Kundendaten in geschützter Serverumgebung
Ihr Mehrwert
| Geschützt | Schutz Ihres geistigen Eigentums |
|---|---|
| Resistent | Absicherung gegen Produktionsmanipulation |
| Konform | Konformität mit CRA-Anforderungen |
| Reduziert | Minimierte Angriffsfläche |
| Integrierbar | Passgenaue Integration in bestehende IT-Strukturen |